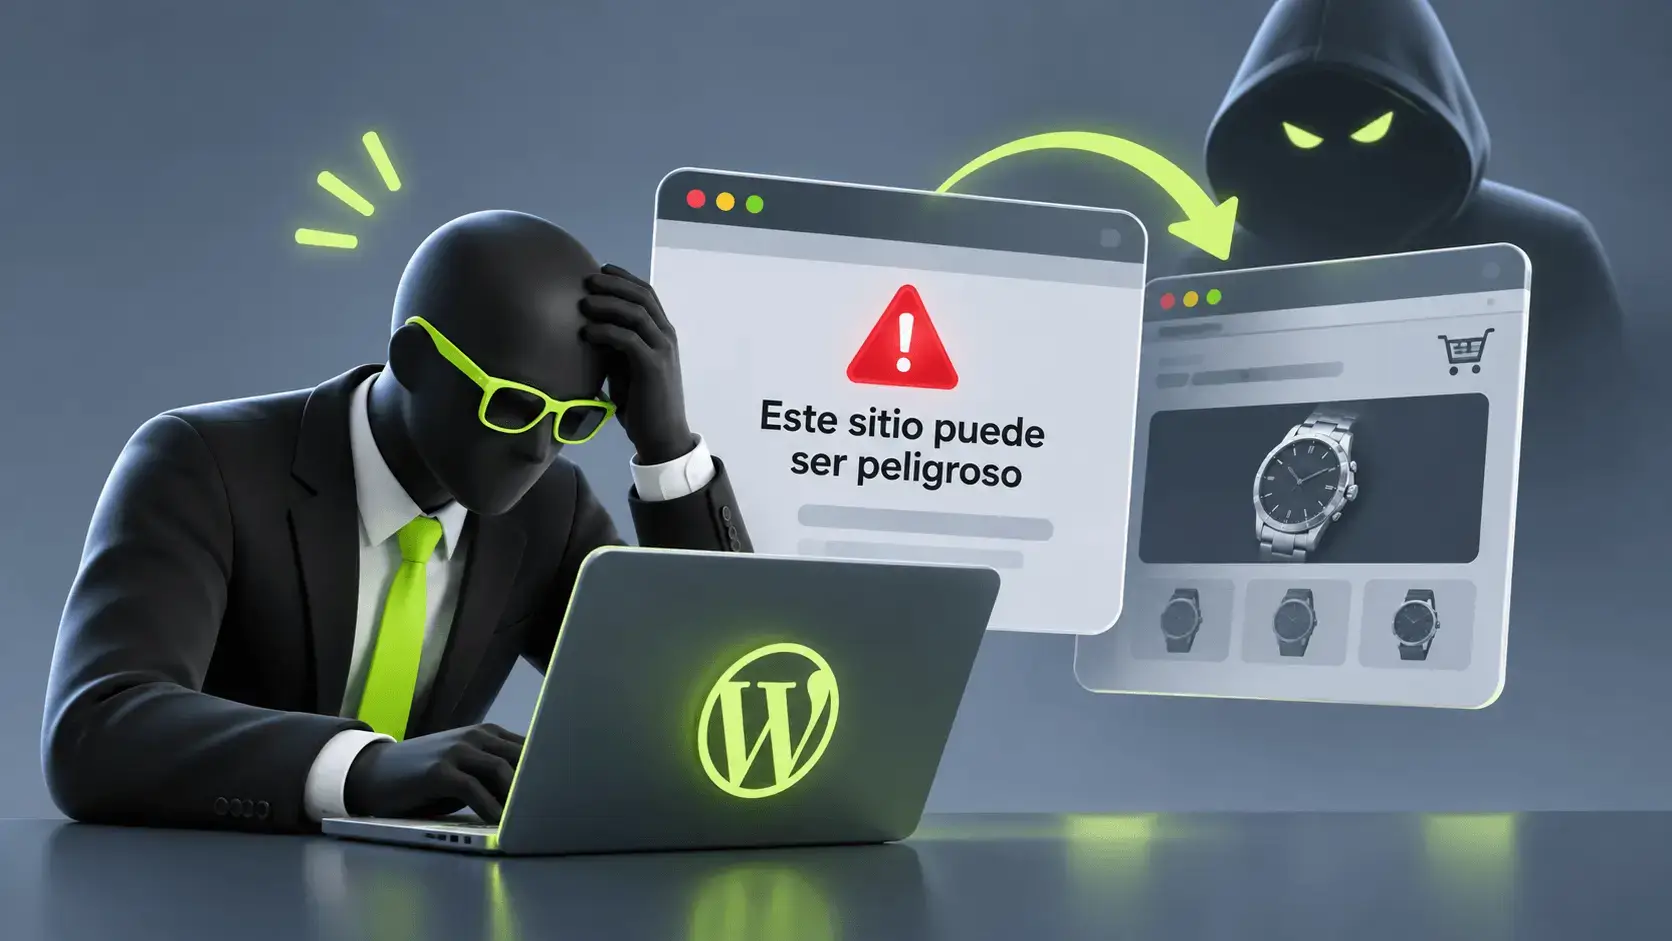
Abres tu web y te redirige a una tienda de relojes que no conoces, Google avisa de que el sitio es peligroso o tu hosting lo ha suspendido y exclamas ¡han hackeado mi web! Un hackeo web es una put*** y tiene arreglo, pero conviene hacerlo en orden.
Contenidos
¿Seguro que es un hackeo web?
Desconfía de las redirecciones raras, los avisos del navegador, los usuarios administradores que no creaste y los picos de tráfico desde búsquedas ajenas a tu negocio. Son indicios habituales, según Google.
Hay otro hackeo web que no se ve al navegar: decenas o cientos de páginas de spam (casinos, apuestas, farmacia) que solo se muestran a Google, una técnica llamada cloaking. Para detectarlo, busca site:tudominio.com en Google y repítelo con términos como casino, apuestas, ruleta o viagra. Después, en Search Console, revisa si hay consultas ajenas a tu negocio y compara con Inspección de URL lo que ve Google con lo que ves tú.
Comprueba si Google muestra páginas que no son tuyas
Escribe tu dominio y abre tres búsquedas en Google. No analizamos tu web: el resultado lo valoras tú con lo que veas.
El dominio se procesa en tu navegador; no lo enviamos a nuestro servidor.
Qué hacer en las primeras horas
- Contén el daño sin borrar pruebas. Pon la web en mantenimiento y guarda una copia de cómo está.
- Avisa a tu hosting. Tiene registros que tú no ves y puede haberla suspendido.
- Cambia todas las contraseñas desde un equipo limpio (hosting, FTP, base de datos, WordPress y correo) y elimina los administradores que no reconozcas.
- Abre Search Console y revisa Seguridad y acciones manuales → Problemas de seguridad.
- Restaura una copia limpia o limpia a fondo, y actualiza núcleo, plugins y temas. Borra los que no uses.
- Averigua por dónde entraron y ciérralo; si no, corres el riesgo de que vuelvan a entrar. Después, pide la revisión a Google.
Si hay páginas de spam, haz que devuelvan un error 404 o 410 (códigos de estado y SEO), y repite las búsquedas site: hasta que desaparezcan. Si has perdido posiciones, tienes una guía sobre pérdida de posiciones en Google.
Cómo y por qué te hackean
Un hackeo web es casi siempre es un ataque automático: según Wordfence, la mayoría los hacen bots que buscan fallos conocidos en software muy extendido como WordPress. Entran por contraseñas débiles, actualizaciones pendientes o plugins y temas inseguros.
¿Y para qué, si tu web no tiene nada que robar? Google cita el spam, el robo de datos, el malware y el vandalismo. Para el spam, un dominio con años y buena reputación suele valer más que uno nuevo: tu web importa por su historia, no por quién eres.
¿Hay que avisar a la AEPD?
Solo si se han visto afectados datos personales (formularios, pedidos, usuarios). Según la AEPD:
- Hay que notificar de un hackeo web si es probable que la brecha suponga un riesgo para las personas, en 72 horas desde que lo sabes. Si el riesgo es alto, también hay que avisar a los afectados.
- Se notifica en la Sede Electrónica, y la herramienta Asesora Brecha ayuda a decidir. Si no hay riesgo, documenta el incidente igualmente.
- Un negocio privado vasco notifica a la AEPD, no a la agencia vasca.
Si tu web la lleva un tercero, pídele ya toda la información del incidente. Esto no es asesoramiento legal.
Cómo evitar hackeos web
- Actualizaciones al día y pocos plugins, de fuentes fiables, nunca versiones “gratuitas” de herramientas de pago.
- Contraseñas únicas y verificación en dos pasos.
- Copias automáticas, fuera del servidor y probadas de vez en cuando.
- Roles mínimos y revisión periódica de usuarios y registros.
¿Has sufrido un hackeo web o quieres evitar que pase?
En ZeroMoment revisamos tu web, la limpiamos y montamos un mantenimiento que reduce el riesgo.
o